

-
创建者:
 虚拟的现实,上次更新时间:11月 19, 2026
需要 7 分钟阅读时间
1. 简介
雷池开源版本升级到 9.4.3 后发现调整了防护站点的数量而我配置的二级域名超过了16个,无奈之下考虑了另一个 WAF 方案,通过 NPM 实现反向代理服务,结合 Crowdsec 的安全防护功能实现 WAF 防护。
该方案的难点在于:
- 我想保留 NPM 的官网版本不打算用其它的集成版本,主要原因是 Nginx 版本的升级可以保障
- Crowdsec 也使用官网版本,确保安全策略和组件能同步更新
- 同时我需要实现 WAF 和操作系统的防火墙功能联动对黑名单中的 IP 地址封禁。集成版本中包含了防火墙联动的功能但是独立的版本没有。所以这个组件直接引用第三方的分享版本
核心组件与职责分工:
Nginx Proxy Manager (nginx):负责对外提供 80/443 Web 访问及反向代理,并将访问日志实时写入宿主机卷。
CrowdSec 核心引擎 (crowdsec):以日志分析(Log Processor)模式运行,通过只读挂载实时消费 NPM 的 access.log,并执行内置 WAF 规则及自定义 Bot 拦截策略。
防火墙联动组件 (firewall-bouncer):通过宿主机网络模式与特权模式(network_mode: host, privileged: true),利用 ipset 与 iptables(绑定在 DOCKER-USER 链上),将 CrowdSec 生成的恶意 IP 决策直接在内核层进行 DROP 拦截。
控制台同步(可选):通过 ENROLL_KEY 环境变量实现与 CrowdSec 官方 Cloud Console 的无缝数据同步和看板展示。
2. 配置步骤
配置仍然使用容器的方案,由于需要联动防火墙能力,所以第三方分享的组件采用 host 网络模式直接使用宿主机的网络能力。
2.1. npm-compse-crowdsec.yaml
version: '3.8'
services:
  nginx:
    image: 'jc21/nginx-proxy-manager:2.16.0'
    container_name: nginx
    restart: unless-stopped
    environment:
      - DISABLE_IPV6=true
    ports:
      - '80:80' # Public HTTP Port
      - '443:443' # Public HTTPS Port
      - '82:81' # Admin Web Port
      # - '21:21' # FTP
    networks:
      - proxy-net
    volumes:
      - /data/nginx-proxy/data:/data
      - /etc/localtime:/etc/localtime:ro
      - /data/nginx-proxy/ssl:/etc/letsencrypt

  crowdsec:
    image: docker.io/crowdsecurity/crowdsec:v1.8.2
    container_name: crowdsec
    restart: unless-stopped
    ports:
      - "127.0.0.1:8080:8080"
    environment:
      - COLLECTIONS=crowdsecurity/nginx crowdsecurity/http-cve
    volumes:
      - /data/nginx-proxy/data/logs:/var/log/nginx:ro
      - /data/nginx-proxy/crowdsec-db:/var/lib/crowdsec/data
      - /data/nginx-proxy/crowdsec-config:/etc/crowdsec
    networks:
      - proxy-net

  firewall-bouncer:
    image: ghcr.io/shgew/cs-firewall-bouncer-docker:stable
    container_name: crowdsec-firewall-bouncer
    restart: unless-stopped
    environment:
      - API_URL=http://crowdsec:8080
      - API_KEY=5PcY+2S+wKTrew8X86DeYtihW1OiKv6lwxPTF8PL9XI
      - BOUNCER_ITERATIVE_BAN=true
      - DOCKER_LOGS=true
      - FIREWALL_BACKEND=iptables   # 适配 Photon OS 的 iptables 规则
    volumes:
      - /data/nginx-proxy/bouncer-config/crowdsec-firewall-bouncer.yaml:/config/crowdsec-firewall-bouncer.yaml:ro
    network_mode: host
    privileged: true

networks:
  proxy-net:
    driver: bridge
2.2. 关键日志采集设置
对应的日志采集文件设置为:/data/nginx-proxy/crowdsec-config/acquis.yaml
{"source": "file", "filename": "/var/log/nginx/*access.log", "labels": {"type": "nginx"}}
2.3. 自定义封禁规则 -bot
通过自定义封禁规则禁止 bot 的访问。对应的文件地址/data/nginx-proxy/crowdsec-config/scenarios/block-yisouspider.yaml
type: leaky
name: custom/bad-user-agent-yisou
description: "Detect and ban aggressive AI crawlers, scrapers, scanners, and known bad bots"
filter: >-
  evt.Meta.service == 'http' && (
    evt.Meta.http_user_agent contains 'YisouSpider' ||
    evt.Meta.http_user_agent contains 'ClaudeBot' ||
    evt.Meta.http_user_agent contains 'meta-webindexer' ||
    evt.Meta.http_user_agent contains 'meta-externalagent' ||
    evt.Meta.http_user_agent contains 'pathscan' ||
    evt.Meta.http_user_agent contains 'GPTBot' ||
    evt.Meta.http_user_agent contains 'OAI-SearchBot' ||
    evt.Meta.http_user_agent contains 'CCBot' ||
    evt.Meta.http_user_agent contains 'Bytespider' ||
    evt.Meta.http_user_agent contains 'PetalBot' ||
    evt.Meta.http_user_agent contains 'Amazonbot' ||
    evt.Meta.http_user_agent contains 'PerplexityBot' ||
    evt.Meta.http_user_agent contains 'Applebot-Extended' ||
    evt.Meta.http_user_agent contains 'AhrefsBot' ||
    evt.Meta.http_user_agent contains 'SemrushBot' ||
    evt.Meta.http_user_agent contains 'MJ12bot' ||
    evt.Meta.http_user_agent contains 'DotBot' ||
    evt.Meta.http_user_agent contains 'DataForSeoBot' ||
    evt.Meta.http_user_agent contains 'python-requests' ||
    evt.Meta.http_user_agent contains 'Go-http-client' ||
    evt.Meta.http_user_agent contains 'curl/' ||
    evt.Meta.http_user_agent contains 'Scrapy'
  )
groupby: "evt.Meta.source_ip"
capacity: 2
leakspeed: "10s"
blackhole: "24h"
labels:
  service: http
  type: bad-bot
  remediation: true
2.4. 自定义封禁规则 -url
我所有的应用都没有使用 php 但是访问日志中存在大量的 php 的访问记录,通过以下规则将这些匿名尝试和扫描 url 对应的 IP 都加入拦截规则。对应的文件地址是 /data/nginx-proxy/crowdsec-config/scenarios/block-sensitive-paths.yaml
自定义封禁规则如需加白名单可以参照下面的格式调整
filter: "(evt.Meta.http_path contains 'wp-config.php' || evt.Meta.http_path contains '.htaccess' || evt.Meta.http_path contains 'configuration.php' || evt.Meta.http_path contains 'config.php') && !(evt.Meta.http_path contains '/wp-json/public-safe-endpoint')"
也可以将 IP 加入白名单处理 CrowdSec 的白名单解析文件 /data/nginx-proxy/crowdsec-config/parsers/s02-enrich/whitelists.yaml
name: crowdsecurity/whitelists
description: "Whitelist events from private ipv4 addresses"
whitelist:
  reason: "private ipv4/ipv6 ip/ranges"
  ip:
    - "::1"
  cidr:
    - "127.0.0.0/8"
    - "192.168.0.0/16"
    - "10.0.0.0/8"
    - "172.16.0.0/12"
  # expression:
  #   - "'foo.com' in evt.Meta.source_ip.reverse"
type: leaky
name: custom/sensitive-path-scan
description: "Instant ban for probing sensitive or backup configuration files"
filter: "evt.Meta.http_path contains 'wp-config.php' || evt.Meta.http_path contains '.env' || evt.Meta.http_path contains '.htaccess' || evt.Meta.http_path contains 'configuration.php' || evt.Meta.http_path contains 'config.php' || evt.Meta.http_path contains 'wp-json'"
groupby: "evt.Meta.source_ip"
capacity: 1
leakspeed: "30s"
blackhole: "1h"
duration: "12h"
labels:
  service: http
  type: sensitive-probe
  remediation: true
2.5. 自定义封禁规则 -401 和 403
大量的 401 和 403 也代表高风险,原计划手工脚本的方式分析日志文件再加入 url 的封禁规则,但是 crowdsec 可以设置自动捕获所有 401/403 异常请求的 URL 。/data/nginx-proxy/crowdsec-config/scenarios/block-http-401-403-scan.yaml
type: leaky
name: custom/http-401-403-scan
description: "Detect and ban IPs generating excessive 401/403 errors (probing/scanning)"
# 过滤条件:匹配 401/403,但排除 Confluence 的合法前端异步 API 请求
filter: "(evt.Meta.http_status == '401' || evt.Meta.http_status == '403') && !(evt.Meta.http_path startsWith '/rest/')"
groupby: "evt.Meta.source_ip"
# 容量(阈值):短时间内累积达到 20 次 401/403 错误即触发告警/封禁
capacity: 20
leakspeed: "10s"
blackhole: "1h"
duration: "12h"
labels:
  service: http
  type: error-scanning
  remediation: true
2.6. 调整默认的封禁时间
默认情况下全局设置的 IP 封禁时间是4小时,在确认了大部分的 IP 都是爬虫后,我将封禁时间从4小时调整为12小时。对应的设置文件是 /data/nginx-proxy/crowdsec-config/profiles.yaml
name: default_ip_remediation
#debug: true
filters:
 - Alert.Remediation == true && Alert.GetScope() == "Ip"
decisions:
 - type: ban
   duration: 12h
2.7. 创建 Bouncer 配置目录与文件
/data/nginx-proxy/bouncer-config/crowdsec-firewall-bouncer.yaml
mode: iptables
pid_dir: /var/run/
update_frequency: 10s
daemonize: false
log_mode: stdout
log_dir: /var/log/
log_level: info
api_url: http://127.0.0.1:8080/
api_key: 5PcY+2S+wKTrew8X86DeYtihW1OiKv6lwxPTF8PL9XI
populate_ipset: true
iptables_chains:
  - DOCKER-USER
  - INPUT
3. 日常运维与快速验证指令
#重启并应用所有服务
docker compose -f /data/nginx-proxy/npm-compose-crowdsec.yml up -d --force-recreate

#验证日志解析与规则触发
docker exec -it crowdsec cscli explain --log '[14/Nov/2026:22:33:54 +0800] - - 301 - GET http wiki.waringid.me "/techref/docs/pnpm.html" [Client 123.183.235.43] [Length 166] [Gzip -] [Sent-to 192.168.77.12] "YisouSpider" "-"' --type nginx

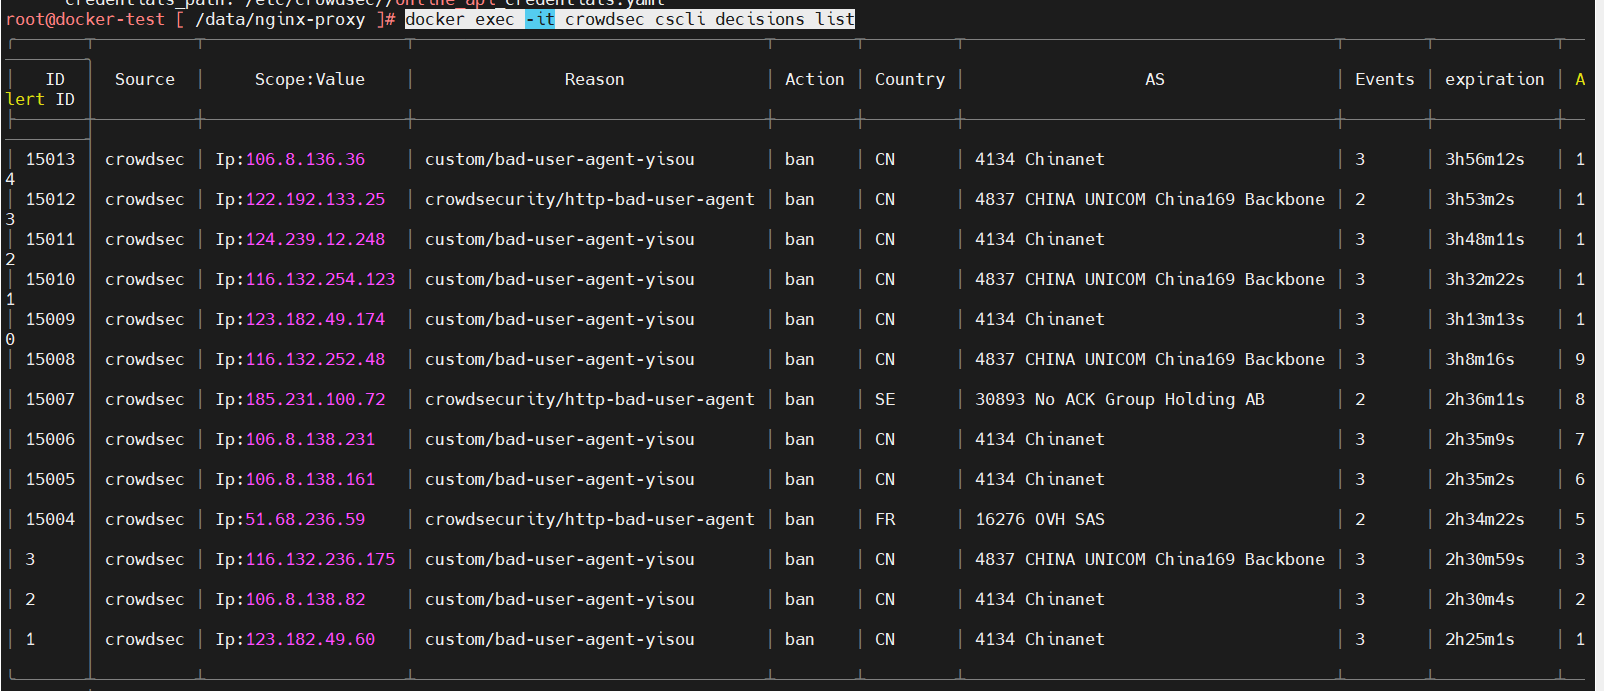
#检查当前封禁决策列表
docker exec -it crowdsec cscli decisions list
docker exec -it crowdsec cscli metrics

#安装安全组件
docker exec -it crowdsec cscli collections install crowdsecurity/nginx
docker exec -it crowdsec cscli collections install crowdsecurity/http-cve

#检查本地引擎是否工作
docker exec -it crowdsec cscli machines list

#查看已触发的告警列表
docker exec -it crowdsec cscli alerts list

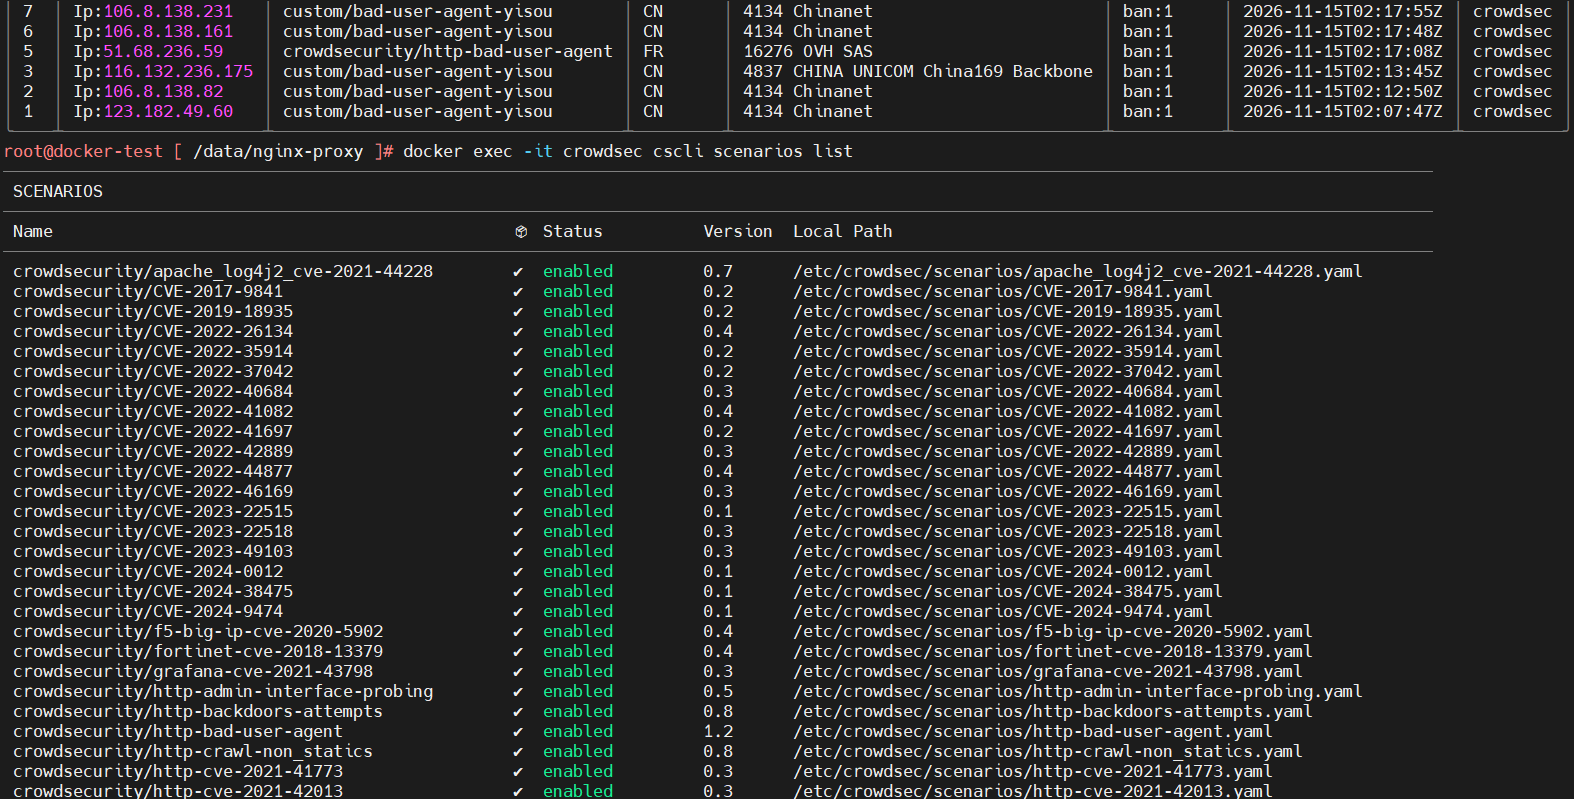
#查看已加载的场景列表
docker exec -it crowdsec cscli scenarios list

#生成Bouncer API Key
docker exec -it crowdsec cscli bouncers add firewall-bouncer-service

#验证防火墙封禁插件(Bouncer)连接
docker exec -it crowdsec cscli bouncers list

#查看防火墙
iptables -L DOCKER-USER -v -n
docker exec -it crowdsec-firewall-bouncer ipset list crowdsec-blacklists-0

#查看命中情况
iptables -L CROWDSEC_CHAIN -v -n

#查看日志
docker logs -f --tail 50 crowdsec-firewall-bouncer

#查看是否已启用全球情报共享
grep -i "online_api" /data/nginx-proxy/crowdsec-config/config.yaml
docker exec -it crowdsec cscli decisions list

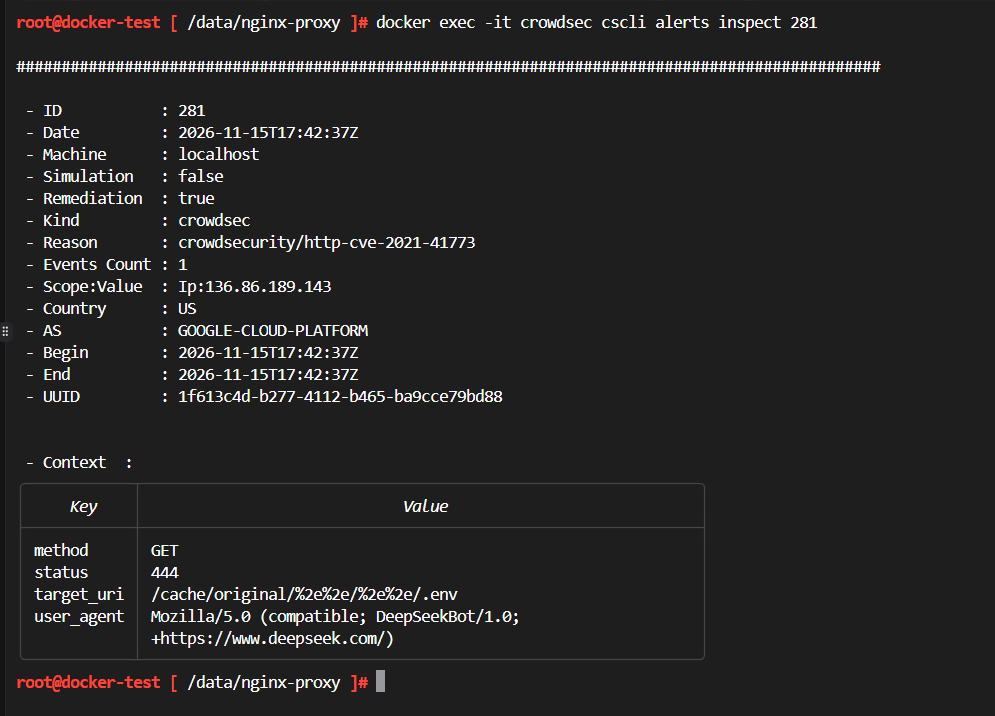
#查看某个具体告警包含的 HTTP 请求与 URL 细节
docker exec -it crowdsec cscli alerts inspect 14

#重启指定服务
docker compose -f /data/nginx-proxy/npm-compose-crowdsec.yml up -d --no-deps --remove-orphans nginx

#筛选自定义规则的拦截情况
docker exec -it crowdsec cscli alerts list --scenario custom/http-401-403-scan --since 24h

#核对可疑IP
docker exec -it crowdsec cscli alerts inspect <告警ID>
docker exec -it crowdsec cscli decisions list --ip <可疑IP>

#解禁误封IP
docker exec -it crowdsec cscli decisions delete --ip <误封IP>
3.1. crowdsec 数据库启用 wal
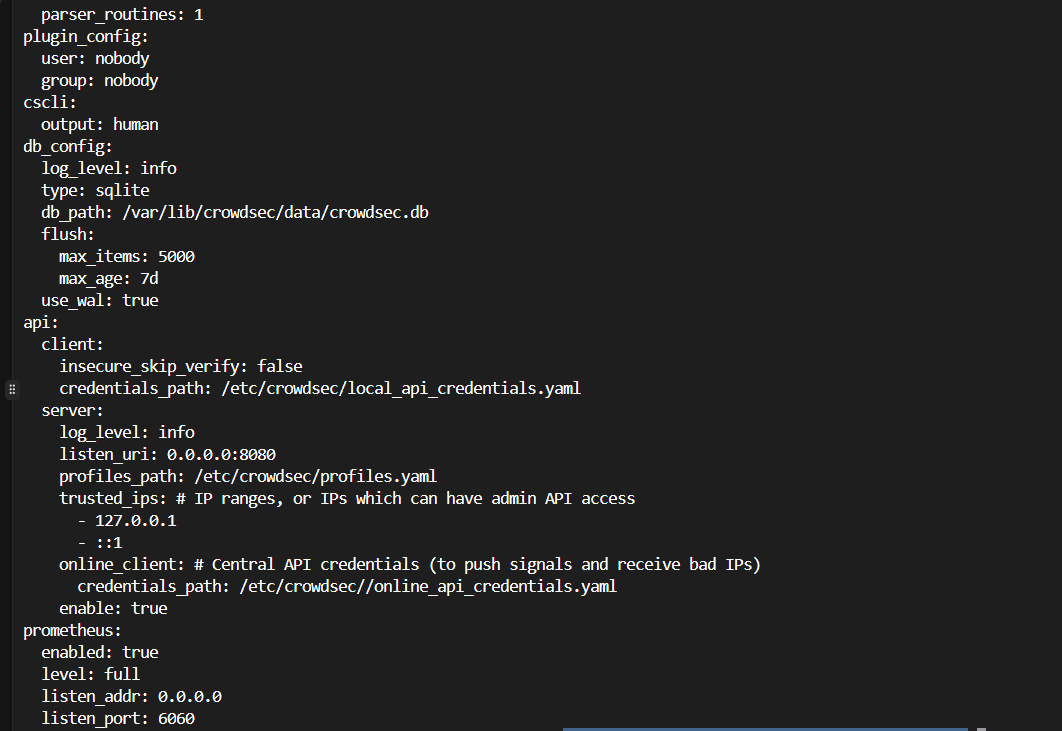
默认情况下 crowdsec 使用的 sqlite 数据库没有启用 wal 功能,crowdsec 容器在启动是存在以下的告警信息。
time="2026-11-16T06:21:22Z" level=warning msg="sqlite is not using WAL mode, LAPI might become unresponsive when inserting the community blocklist"
CrowdSec 默认使用 SQLite 作为本地数据库。当 Bouncer 数量较多、或者通过 CAPI 同步社区黑名单(Community Blocklist)时,会产生密集的数据库写入操作。在非 WAL 模式下,SQLite 采用的是独占锁(Exclusive Lock),高并发写入时会导致本地 API (LAPI) 出现短暂无响应,从而导致防火墙 Bouncer 获取黑名单延迟。
开启 SQLite 的 WAL(Write-Ahead Logging)模式是提升高并发读写性能的行业标准做法,但在特定的容器环境或存储架构下,也存在一些潜在的问题、风险和局限性:
在传统回滚日志(Rollback Journal)模式下,SQLite 读写互斥。而 WAL 模式引入了 WAL 文件 和 共享内存文件(-shm):
- 写入时:修改先追加到 WAL 文件末尾,速度极快,不阻塞读取。
- 读取时:直接读取主数据库文件或最新的 WAL 文件。
- 检查点(Checkpoint):后台或满一定量时,将 WAL 的数据同步回主数据库。
主要问题与潜在风险
容器存储卷(Docker Volume)或网络文件系统的兼容性风险。如果 CrowdSec 数据卷挂载在某些特殊的文件系统(如 NFS、部分旧版 CIFS/SMB 共享,或某些不支持内存映射的宿主机文件系统)上,WAL 模式依赖的文件锁(POSIX/Flock)和共享内存机制(-shm 文件)可能会失效或出现锁冲突。
上述情况会导致数据库频繁报错(如 database is locked)甚至文件损坏。不过,我的 Photon OS 本地 Docker 卷( Ext4S)上,完全支持且安全。
临时文件增多(-wal 和 -shm 文件)。在 WAL 模式下运行,数据库目录通常会常驻两个伴生文件:crowdsec.db-wal 和 crowdsec.db-shm。如果由于某些原因(如数据库频繁高频写入、进程异常崩溃、检查点未能及时触发)导致 WAL 文件未能成功同步回主库,-wal 文件的大小可能会无限膨胀,占用宝贵的磁盘空间。这个做好监控即可
极端断电或崩溃下的恢复复杂度微升。风险表现:虽然 WAL 模式的崩溃恢复(Crash Recovery)机制非常健壮(重启时会自动重放 WAL 日志),但在极端硬件故障(如直接拔电源且磁盘未正确刷盘)下,依赖 WAL 的恢复逻辑比传统模式稍微复杂一点。对于 CrowdSec 这种本地威胁情报缓存和告警数据库而言,即使极端情况下损坏,由于它支持通过 CAPI 重新拉取威胁情报,实际业务影响也微乎其微。
对应的配置文件是 /data/nginx-proxy/crowdsec-config/config.yaml,将原来设置的 false 调整为 true 即可生效。
3.2. 解析说明
使用指令验证日志是否匹配到对应的检查规则。之前我们定义的 401 和 403 状态码的检测存在误报的可能,因为 wiki 应用是 confluence 而对应的/rest 可能是第三方数据的上报接口或前端应用的访问,并且 401 的状态是正常的访问受限状态。所以将其加入白名单。
docker exec -it crowdsec cscli explain --log '[17/Nov/2026:14:15:55 +0800] - 401 401 - POST http wiki.waringid.me "/rest/analytics/1.0/publish/bulk" [Client 210.231.181.39] [Length 731] [Gzip -] [Sent-to 192.168.77.12] "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/156.0.0.0 Safari/537.36" "https://wiki.waringid.me/spaces/VirtualReal/pages/5636135/Architecture-%E6%9E%B6%E6%9E%84%E4%B8%8E%E5%AE%9E%E8%B7%B5"' --type nginx

docker exec -it crowdsec cscli explain --log '[17/Nov/2026:14:15:55 +0800] - 401 401 - POST http wiki.waringid.me "/r3est/analytics/1.0/publish/bulk" [Client 210.231.181.39] [Length 731] [Gzip -] [Sent-to 192.168.77.12] "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/156.0.0.0 Safari/537.36" "https://wiki.waringid.me/spaces/VirtualReal/pages/5636135/Architecture-%E6%9E%B6%E6%9E%84%E4%B8%8E%E5%AE%9E%E8%B7%B5"' --type nginx
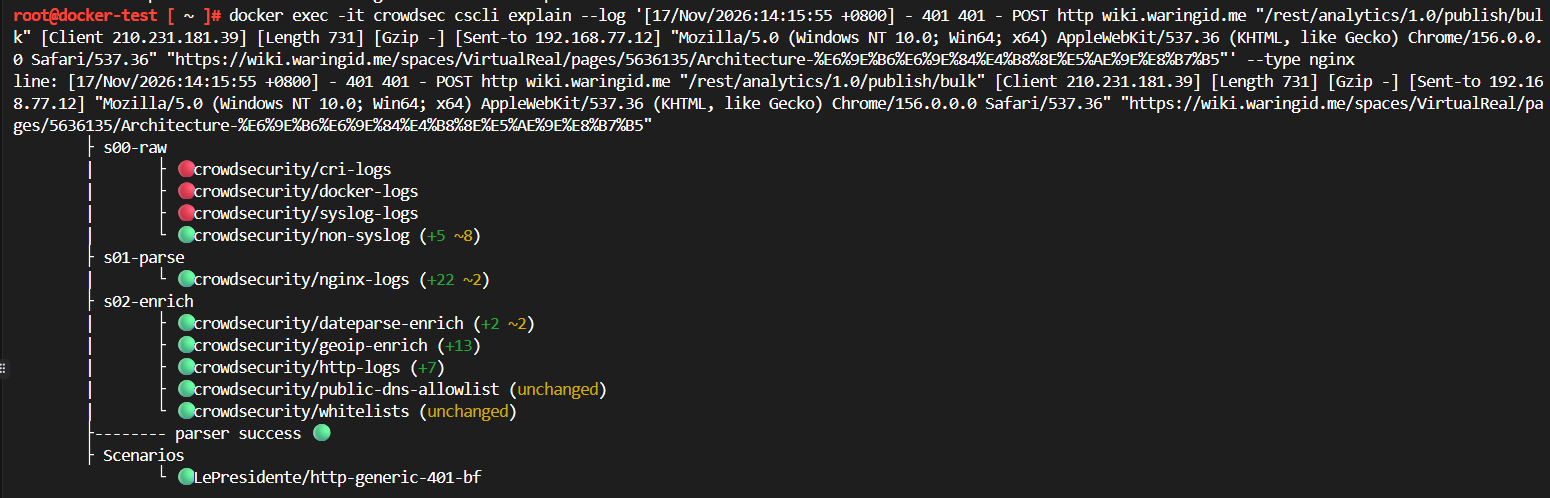
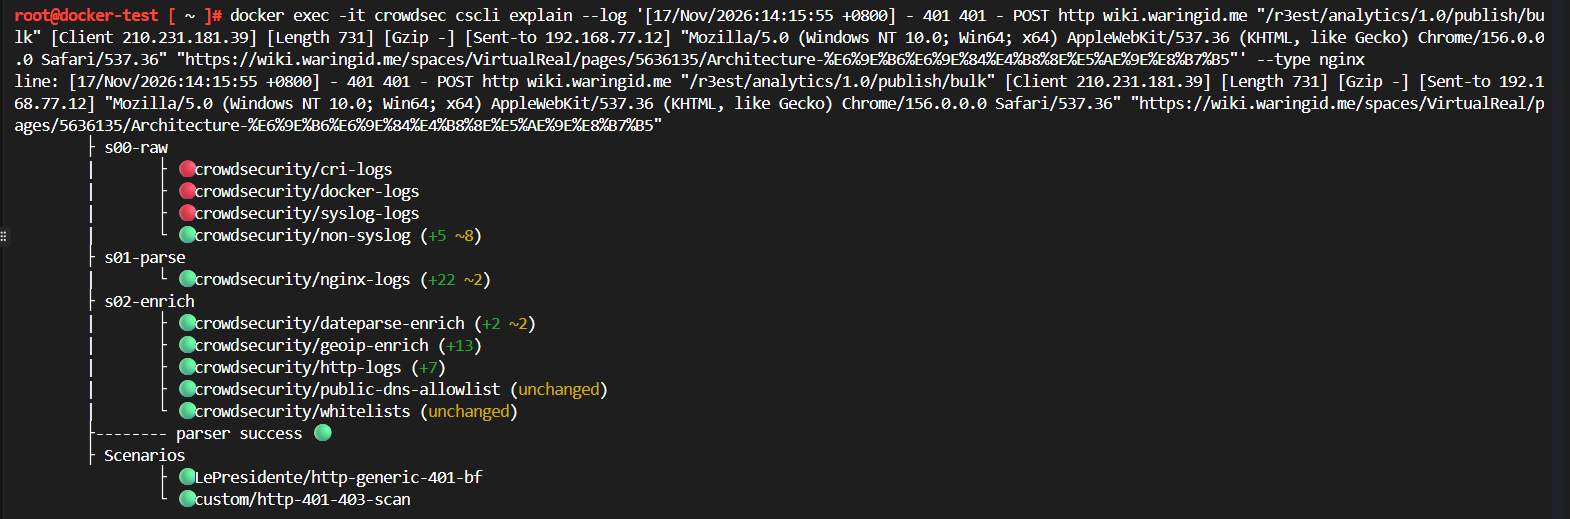
3.2.1. 核心流程与阶段解析(两段日志的公共部分)
无论是第一条真实的 Confluence 请求,还是第二条人为修改路径的测试请求,它们在 Parser(解析阶段) 的走向完全一致:
s00-raw(原始日志粗过滤阶段):
- 命中了 crowdsecurity/non-syslog(🟢),说明该日志被成功识别为非系统日志流。
s01-parse(核心解析阶段):
- 命中了 crowdsecurity/nginx-logs(🟢),说明 Nginx Proxy Manager 访问日志格式被成功解析,提取出了时间戳、状态码、HTTP 方法、URL 路径、客户端 IP、User-Agent 等关键字段。
s02-enrich(富化与校验阶段):
- dateparse-enrich:成功规范化时间戳。
- geoip-enrich:成功通过 IP (210.231.181.39) 查出其地理位置与 ASN 信息。
- http-logs:提取了 HTTP 协议相关的元数据(如 http_status、http_path)。
- whitelists (unchanged):说明该客户端 IP 没有命中任何白名单,顺利通过检查。
- parser success (🟢):代表该条日志已被成功结构化,可以安全地送往后端的 Scenarios(场景检测引擎)。
3.2.2. 场景命中差异对比分析 (Scenarios)
两段输出的最大区别在于底部匹配到的拦截场景(Scenarios):
第一段输出(原始路径 /rest/analytics/...):
命中的场景:
- LePresidente/http-generic-401-bf(🟢)
含义:该日志触发了针对 HTTP 401 错误的高频爆破/扫描检测场景。
原因:因为该请求返回了 401 状态码,且如果短时间内有多个类似请求,会累积进该场景的漏桶中。正如我们前面分析的,这是一个合法的 Confluence 异步请求,如果频繁发生可能会被该场景误伤。
第二段输出(修改后的测试路径 /r3est/analytics/...):
命中的场景:
- LePresidente/http-generic-401-bf (🟢)
- custom/http-401-403-scan (🟢)
含义:除了原本的 401 爆破场景外,新增加的自定义 401/403 扫描场景也被成功触发了。
为什么会这样:只要日志中 http_status == '401' 或 '403' 且没有被白名单拦截,就会同时落入这两个场景进行计数。
4. 改进方案 NPM 层面拦截
上述的方案如果部署在家用网络环境,你会发现防火墙的拦截无法生效。主要原因是公网的 IP 不是直接连接到当前的容器主机(宿主机)无法在网络层面执行拦截公网 IP 的操作(是指拦截成功但是外网 IP 仍可以访问)。
我的网络架构在之前介绍过【我的 Homelab 软硬件介绍】。采用的是移动的家宽经过路由器(RouterOS)拨号入网,网站的页面采用内网穿透的方案。因此无论在哪个节点都无法获取并拦截真实的 IP 。即使在 RouterOS 路由器上抓包查看也发现来访问的公网 IP 是经过移动内部的 IP 转发过来的。
原因不是 RouterOS 的防火墙功能不行,而是外部请求经由前置转发/代理节点(如内网穿透的主机)到达内网时,到达 RouterOS 或 容器宿主机内核的报文源 IP 并非客户端公网 IP(如 183.63.162.34)。RouterOS 三层 src-address-list 只能匹配数据包 IP 头里的源地址,一旦源 IP 已被前置链路改写或并非公网直连,同步过去的客户端公网 IP 就无法命中。
因此 NPM 拦截方案。定时脚本从 crowdsec 提取当前 ban 决策的公网 IP 生成 /data/nginx-proxy/data/nginx/crowdsec_deny.conf,并在 Nginx Proxy Manager(NPM,容器名 nginx)站点中配置 real_ip 还原真实客户端 IP 后引入该黑名单文件。
但是仍然存在“黑名单中的公网 IP 仍会不断请求”的情况。这是应用层(HTTP 7 层)拦截的正常现象。封禁 IP 依然会发起 TCP 连接和 HTTP 请求,但这些请求会在 NPM 的 Nginx 层被直接拒绝(例如返回 403),不会继续转发到后端业务容器/主机(如 192.168.77.12)或通过应用层认证。
4.1. 验证公网 IP 和上游地址
在宿主机上抓包查看公网 IP 经过的地址情况。可以看到经过宿主机的前置 IP 是 192.168.77.4,这是一个内网地址
tcpdump -ni any -nn -c 15 'tcp port 80 or tcp port 443'
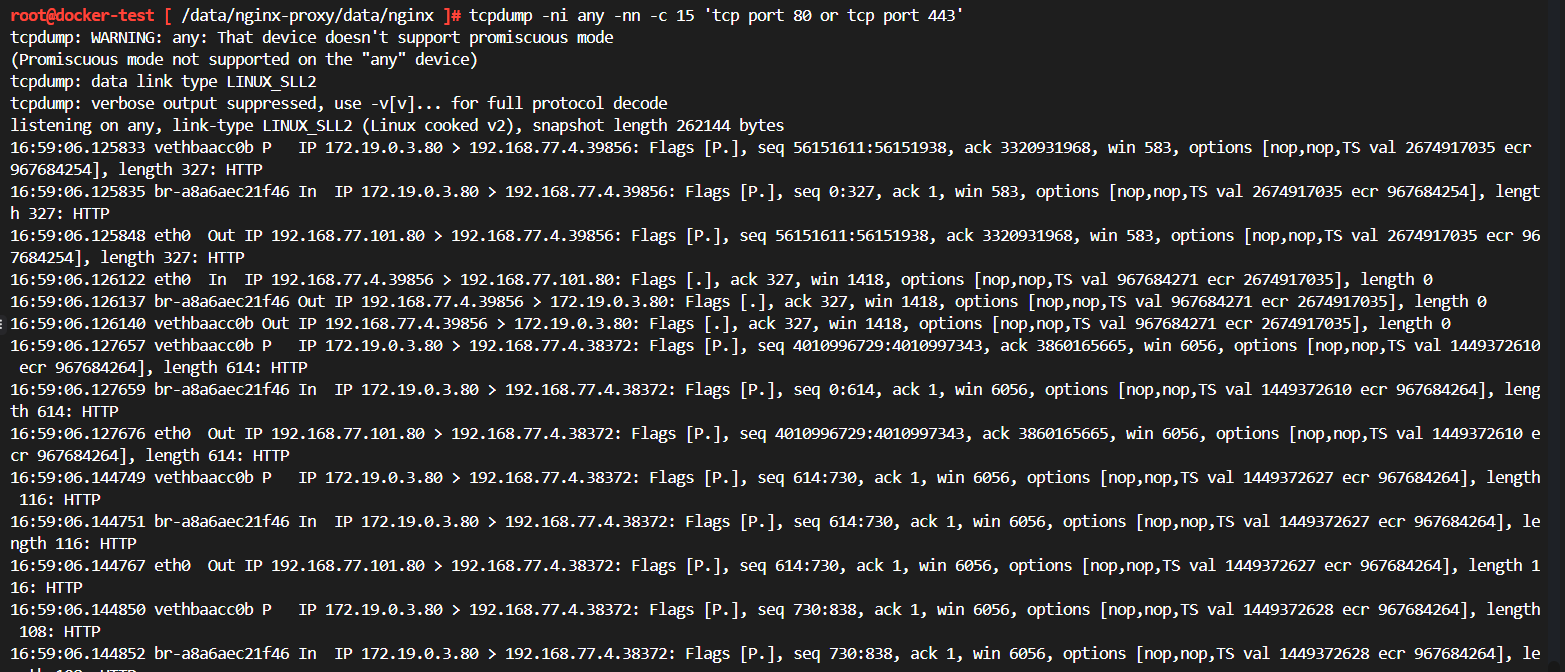
在容器宿主机上查看 NPM 日志,确认 [Client ...] 是否已显示客户端公网 IP(如 183.63.162.34),以及上游代理传递的是 X-Forwarded-For 还是 X-Real-IP:
tail -n 20 /data/nginx-proxy/data/logs/proxy-host-1_access.log /data/nginx-proxy/data/logs/proxy-host-4_access.log
4.2. 生成黑名单列表并执行验证
从 docker exec crowdsec cscli decisions list -o raw 读取第 3 列 ip(剥离 Ip: / Range: 前缀),仅保留 action == "ban" 且非模拟(simulated != "true")的合法 IPv4/CIDR,去重并过滤私网/回环/广播地址后生成 deny <IP>; 条目。
cat <<'EOF' > /usr/local/bin/sync-crowdsec-to-npm.sh
#!/usr/bin/env bash
set -euo pipefail

CROWDSEC_CONTAINER="crowdsec"
NPM_CONTAINER="nginx"
OUT_FILE="/data/nginx-proxy/data/nginx/crowdsec_deny.conf"
TMP_FILE="${OUT_FILE}.tmp"

mkdir -p "$(dirname "$OUT_FILE")"

{
  echo "# Auto-generated from CrowdSec decisions - do not manually edit"
  docker exec "$CROWDSEC_CONTAINER" cscli decisions list -o raw 2>/dev/null \
    | awk -F',' '
      NR>1 {
        ip=$3; reason=$4; action=$5; sim=$10;
        gsub(/^"|"$|^[ \t]+|[ \t]+$/, "", ip);
        gsub(/^"|"$|^[ \t]+|[ \t]+$/, "", action);
        gsub(/^"|"$|^[ \t]+|[ \t]+$/, "", sim);
        sub(/^(Ip|Range):/, "", ip);
        if (action == "ban" && sim != "true" && ip ~ /^([0-9]{1,3}\.){3}[0-9]{1,3}(\/[0-9]{1,2})?$/) {
          print ip;
        }
      }' \
    | sort -u \
    | grep -Ev '^(127\.|10\.|192\.168\.|172\.(1[6-9]|2[0-9]|3[0-1])\.|0\.0\.0\.0|255\.255\.255\.255)' \
    | awk '{print "deny " $0 ";"}'
} > "$TMP_FILE"

mv "$TMP_FILE" "$OUT_FILE"

if docker exec "$NPM_CONTAINER" nginx -t; then
  docker exec "$NPM_CONTAINER" nginx -s reload
else
  echo "nginx -t failed, please check $OUT_FILE" >&2
  exit 1
fi
EOF
chmod +x /usr/local/bin/sync-crowdsec-to-npm.sh
/usr/local/bin/sync-crowdsec-to-npm.sh
4.3. 在目标 Proxy Host 的 Advanced 中配置 real_ip 与黑名单
打开 NPM 管理后台对应代理主机(如 dashboard.waringid.me、photo.waringid.me、key.waringid.me 等)的 Edit Proxy Host → Advanced,填入以下指令(将 192.168.77.4 替换为实际直接转发该流量的上游 IP/网段):
set_real_ip_from 192.168.77.4;
real_ip_header X-Forwarded-For;
real_ip_recursive on;
include /data/nginx/crowdsec_deny.conf;
重新加载并验证
grep -rn "crowdsec_deny.conf" /data/nginx-proxy/data/nginx/proxy_host/
docker exec nginx nginx -t && docker exec nginx nginx -s reload
4.4. 验证封禁拦截生效与清理测试项
核对目标 IP(如 183.63.162.34)在 crowdsec_deny.conf 中;如需做隔离测试,可临时添加测试 IP(例如 198.51.100.23),同步后观察拦截行为并在结束后删除测试决策
grep -n "183\.63\.162\.34" /data/nginx-proxy/data/nginx/crowdsec_deny.conf
docker exec crowdsec cscli decisions add --ip 198.51.100.23 --duration 5m --reason "verify-npm-deny"
/usr/local/bin/sync-crowdsec-to-npm.sh
grep -n "198\.51\.100\.23" /data/nginx-proxy/data/nginx/crowdsec_deny.conf
docker exec crowdsec cscli decisions delete --ip 198.51.100.23
/usr/local/bin/sync-crowdsec-to-npm.sh
4.5. 加入定时同步
添加每 30 分钟执行一次的定时任务,将输出写入 /var/log/sync-crowdsec-npm.log
(crontab -l 2>/dev/null; echo "*/30 * * * * /usr/local/bin/sync-crowdsec-to-npm.sh >> /var/log/sync-crowdsec-npm.log 2>&1") | crontab -
crontab -l | grep sync-crowdsec-to-npm
5. 参考
在 CrowdSec 的底层架构设计中,IP 封禁列表(Decisions)是分来源和协议分类管理的。具体的分布情况如下:
crowdsec-blacklists-0:这是本地 CrowdSec 引擎(Local Engine)通过日志检测并触发的 IPv4 黑名单集合(例如自定义的 custom/bad-user-agent-yisou 规则所拉黑的本地爬虫 IP 就存放在这里)。
crowdsec-blacklists-1(及其他后续编号):这是由中央威胁情报(CAPI / CrowdSec Central API)同步过来的全球共享黑名单集合。如果开启了 CAPI 社区情报共享,这里还会包含海量的全球已知恶意 IP。
crowdsec6-blacklists-*:这是对应的 IPv6 黑名单集合(专门用来拦截 IPv6 地址的恶意访问)。
0 评论